
De la demande d'informations à la publication de données
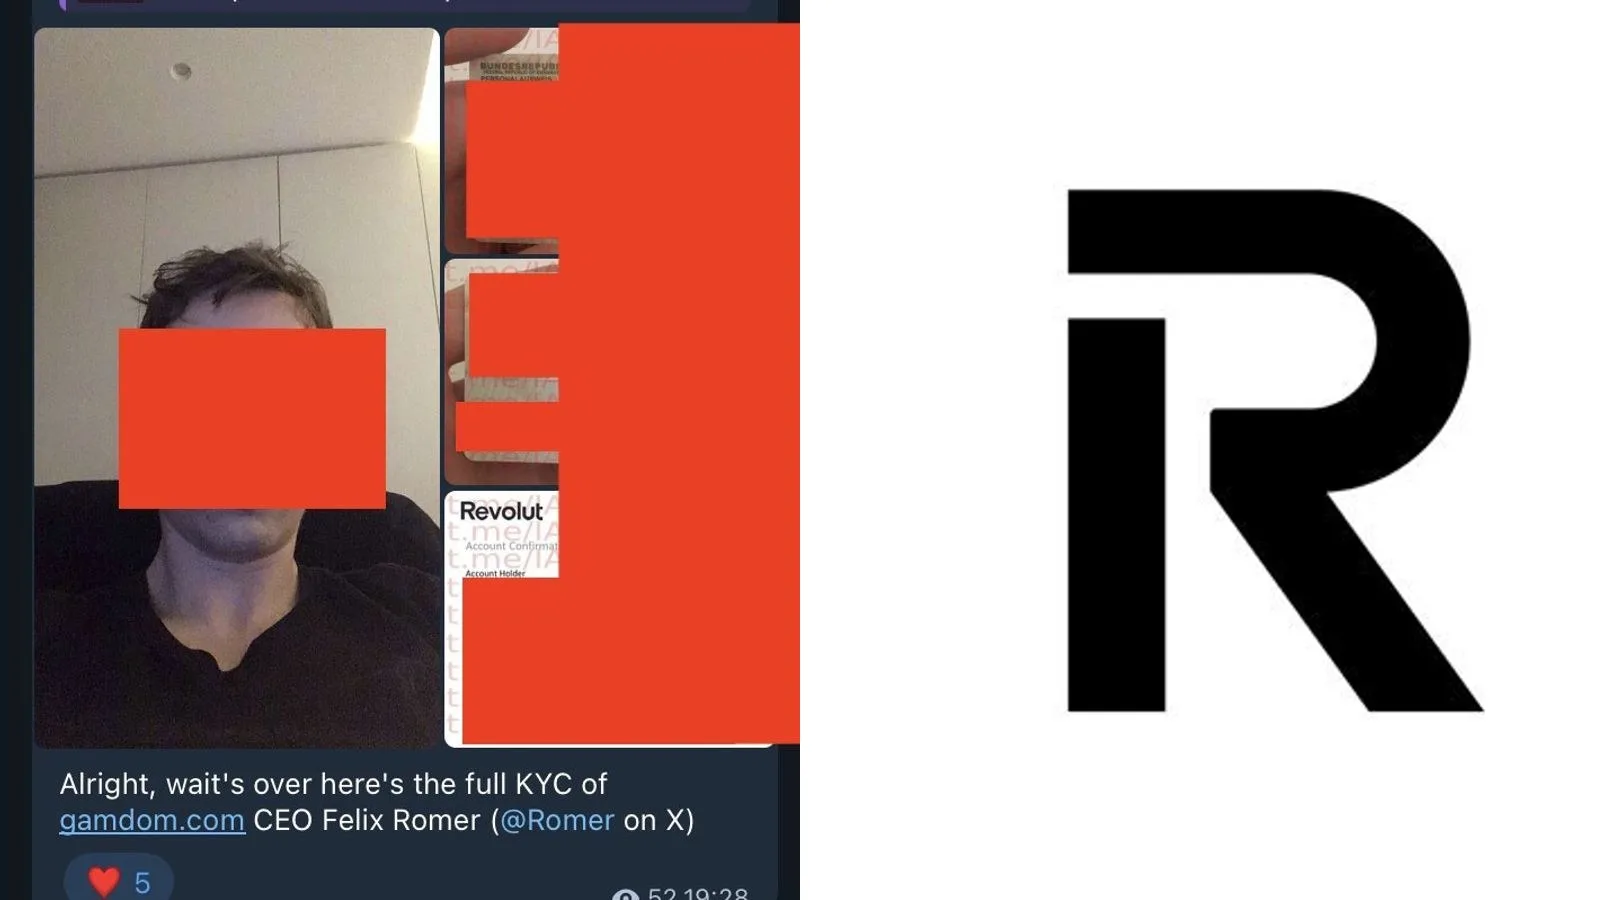
Ce qui avait commencé comme une campagne de courriels adressés à Revolut pour réclamer des informations a franchi un palier. Les attaquants publient désormais des données clients sensibles, dont des éléments KYC complets. Parmi les personnes exposées figure Felix Romer, CEO de Gamdom (connu sous le pseudo @Romer sur X) : une capture diffusée montre ce qui ressemble à un Personalausweis allemand associé à une confirmation de compte Revolut à son nom.
La méthode est classique dans ce type d'opération d'extorsion : rendre publique une première victime identifiable pour crédibiliser la menace et forcer la main de la cible principale. Les attaquants annoncent la diffusion prochaine d'autres messages, d'autres données et d'éléments sur le fonctionnement interne des équipes de Revolut.
Deux accusations non établies, une pression maximale
Les hackers portent deux accusations précises contre Revolut : avoir transmis des informations sensibles à des pays situés hors de sa juridiction et avoir fait preuve de négligence dans la protection de la vie privée de ses utilisateurs. Ces accusations servent de cadre narratif à l'opération, mais aucune n'est établie à ce stade.
Revolut, qui opère sous licence bancaire lituanienne et dispose d'un agrément au Royaume-Uni, est soumis à des obligations strictes en matière de protection des données, notamment sous le RGPD. Toute fuite avérée de données KYC impliquerait des notifications obligatoires aux autorités compétentes. À ce stade, la société n'a pas confirmé publiquement la nature ou l'étendue de la compromission.
Pour les utilisateurs exposés à ce type de risque, notre guide sécurité crypto recense les bonnes pratiques pour limiter la surface d'attaque liée à vos comptes.
Pourquoi c'est important pour vos actifs
Un incident de sécurité ciblant une plateforme centralisée comme Revolut touche d'abord la confiance dans le service lui-même, sans impact direct sur le marché crypto large. Selon nos modèles de corrélation historique, ce type d'événement génère une défiance localisée, qui peut s'étendre à des projets comparables si l'ampleur de la fuite s'avère systémique. La capacité de Revolut à gérer la crise et à indemniser les utilisateurs affectés déterminera l'ampleur du retour de confiance : un exploit suivi d'une prise en charge rapide se solde souvent par un retour des capitaux vers la plateforme. Aucun conseil d'achat ou de vente ne peut être tiré de cet événement à ce stade.