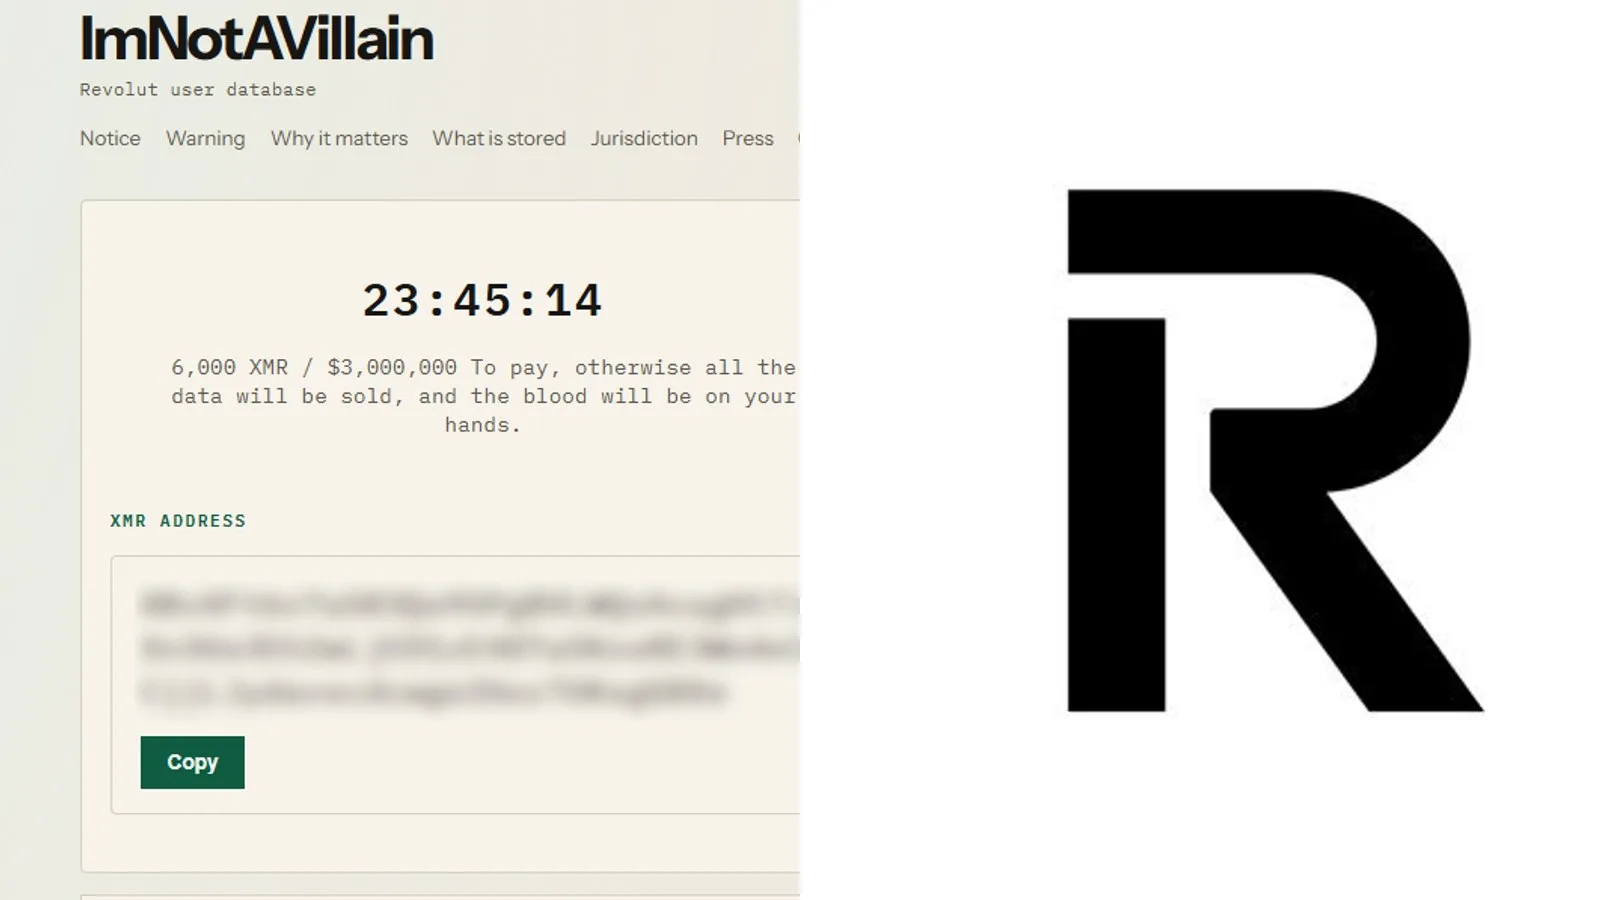

Une extorsion en Monero, minuteur en marche
Sur un site baptisé "ImNotAVillain", les attaquants affichent un compte à rebours et une adresse Monero : 6 000 XMR, soit 3 millions de dollars, à verser sous 24 heures. Faute de paiement, ils menacent de vendre l'intégralité de la base de données dérobée. Le message est sans ambiguïté : "the blood will be on your hands". Le Monero s'impose ici pour une raison précise : conçu pour rendre les transactions intraçables, il est devenu la monnaie de référence des rançons numériques, là où Bitcoin laisse une piste on-chain exploitable.
Comment les pirates ont contourné les protections de Revolut
La fuite, révélée cette semaine, ne résulte pas d'une intrusion technique classique. Selon le Financial Times, les attaquants ont obtenu les données en se faisant passer pour des autorités légales, via de fausses demandes officielles. L'une d'elles aurait transité par une boîte mail du gouvernement italien compromise. En clair : ils ont exploité les procédures légales d'accès aux données, un vecteur d'attaque dit "legal process abuse" qui contourne les défenses périmètre sans jamais forcer un seul serveur.
Les données concernent des clients identifiés comme de gros détenteurs de cryptomonnaies. Plus d'une centaine de Français figurent dans le lot. Ce ciblage n'est pas anodin : une base de clients fortunés en actifs numériques représente une valeur marchande élevée sur les forums spécialisés et un risque direct de phishing ou d'attaques physiques pour les personnes exposées.
Silence de Revolut, exposition maximale pour les clients
Revolut n'a publié aucune déclaration à ce stade. Ce silence pèse d'autant plus que la néobanque, valorisée à plusieurs dizaines de milliards de dollars, opère sous licence bancaire britannique et dispose d'une base d'utilisateurs européenne massive soumise au RGPD. Une violation de données de cette nature implique des obligations de notification aux autorités compétentes, dont la CNIL côté français, dans un délai de 72 heures après prise de connaissance.
Pour les clients concernés, le risque immédiat n'est pas la rançon elle-même, mais ce que les acheteurs potentiels de ces données feront avec : ingénierie sociale, usurpation d'identité, ciblage physique. La combinaison d'une identité vérifiée et d'un profil de détention crypto constitue un dossier d'attaque prêt à l'emploi.